○八女市特定個人情報の取扱いに関する規程
平成27年12月28日
告示第118号
目次
第1章 総則(第1条―第3条)
第2章 管理体制(第4条―第7条)
第3章 職員の責務等(第8条・第9条)
第4章 特定個人情報の取扱い(第10条―第19条)
第5章 情報システムにおける安全の確保等(第20条―第36条)
第6章 情報システム室等の安全管理(第37条・第38条)
第7章 業務の委託(第39条)
第8章 安全確保上の問題への対応(第40条―第42条)
第9章 監査及び点検の実施(第43条―第45条)
第10章 補則(第46条)
附則
第1章 総則
(目的)
第1条 この告示は、特定個人情報を適切に取り扱うため、必要な事項を定めることにより、市政の適正かつ円滑な運営を図り、もって個人の権利利益を保護することを目的とする。
(定義)
第2条 この告示における用語の意義は、行政手続における特定の個人を識別するための番号の利用等に関する法律(平成25年法律第27号。以下「番号法」という。)及び行政手続における特定の個人を識別するための番号の利用等に関する法律第29条の4第1項及び第2項に基づく特定個人情報の漏えい等に関する報告等に関する規則(平成27年特定個人情報保護委員会規則第5号)で使用する用語の例による。
(令5告示149・一部改正)
(適用の範囲)
第3条 特定個人情報及び特定個人情報ファイルの取扱いは、番号法、個人情報の保護に関する法律(平成15年法律第57号。以下「個人情報保護法」という。)及びこの告示の定めるところによる。
(令5告示31・一部改正)
第2章 管理体制
(総括保護管理者及び副総括保護管理者)
第4条 特定個人情報の管理に関する事務を総括する者として総括保護管理者を置き、総務部担当副市長をもって充てる。
2 総括保護管理者を補佐する者として副総括保護管理者を置き、総務部長をもって充てる。
(平30告示33・令5告示31・令8告示40・一部改正)
(保護管理者及び保護担当者)
第5条 特定個人情報を取り扱う各課等に保護管理者及び保護担当者を置く。
2 保護管理者は、各課長、局長、室長及び支所長をもって充てる。
3 保護管理者は、次条の情報システム管理者と連携して特定個人情報を適切に管理するため必要な措置を講ずるものとする。
4 保護管理者は、各課等の職員の中から保護担当者を指名する。
5 保護管理者は、特定個人情報を取り扱う職員及び当該職員が取り扱う特定個人情報の範囲を指定するものとする。
6 保護担当者は、保護管理者を補佐し、各課等における特定個人情報の管理に関する事務を担当する。
(令2告示43・令5告示31・一部改正)
(情報システム管理者)
第6条 情報システムを管理する者として情報システム管理者を置き、総務部DX推進室長をもって充てる。
2 情報システム管理者は、特定個人情報のうち情報システムで取り扱うものについて、安全の確保に必要な措置を講ずるものとする。
(令5告示31・一部改正)
(監査責任者)
第7条 特定個人情報の管理状況に関する監査をさせるため、監査責任者を置き、総務部長をもって充てる。
(令5告示31・令6告示43・一部改正)
第3章 職員の責務等
(職員の責務)
第8条 総括保護管理者、副総括保護管理者及び保護管理者は、特定個人情報が適正に取り扱われるよう、職員に対して必要かつ適切な監督を行うものとする。
2 職員は、番号法及び個人情報保護法の趣旨にのっとり、総括保護管理者、副総括保護管理者、保護管理者及び保護担当者の指示に従い、特定個人情報を適切に取り扱わなければならない。
(令5告示31・一部改正)
(教育及び研修)
第9条 総括保護管理者は、職員に対し、特定個人情報の取扱いについて理解を深め、特定個人情報の保護に関する意識の高揚を図るため、啓発その他必要な教育研修を行うものとする。
2 総括保護管理者は、特定個人情報を取り扱う情報システムの管理に関する事務に従事する職員に対し、情報システムの管理、運用及びセキュリティ対策に関して必要な教育及び研修を行うものとする。
3 総括保護管理者は、保護管理者及び保護担当者に対し、特定個人情報の適切な管理に関して必要な教育及び研修を行うものとする。
第4章 特定個人情報の取扱い
(アクセス及び複製等の制限)
第10条 保護管理者は、特定個人情報にアクセスする権限を有する職員を限定し、その権限を業務を行う上で必要最小限の範囲に限るものとする。
2 権限を有しない職員は、特定個人情報にアクセスしてはならない。
3 職員は、権限を有する場合であっても、業務上の目的以外で特定個人情報にアクセスしてはならない。
4 職員が業務上の目的で特定個人情報を取り扱う場合であっても、保護管理者は、次に掲げる行為について、必要に応じて制限を加えることができる。
(1) 特定個人情報の複製
(2) 特定個人情報の送信
(3) 特定個人情報が記録されている媒体の外部への送付又は持ち出し
(4) 前3号に掲げるもののほか、特定個人情報の適切な管理に支障を及ぼすおそれのある行為
(令5告示31・一部改正)
(訂正等)
第11条 職員は、特定個人情報の内容に誤り等を発見した場合には、保護管理者の指示に従い訂正し、その事実を記録しなければならない。
(廃棄等)
第12条 職員は、特定個人情報又は特定個人情報が記録されている媒体(端末及びサーバに内蔵されているものを含む。)が不要となった場合には、保護管理者の指示に従い、当該特定個人情報の復元又は判読が不可能となる方法により、当該情報を消去し、又は当該媒体を廃棄しなければならない。
2 前項の規定により、特定個人情報ファイルを消去した場合又は電子媒体等を廃棄した場合には、その消去又は廃棄した記録を保存するものとする。
3 前項の特定個人情報ファイルの消去又は電子媒体の廃棄作業を委託する場合は、委託先が確実に消去又は廃棄したことについて、証明書等により確認するものとする。
(取扱状況の記録)
第13条 保護管理者は、特定個人情報ファイルの取扱状況を確認する手段を整備し、当該特定個人情報の利用及び保管等の取扱状況について記録するものとする。
(個人番号の利用の制限)
第14条 個人番号の利用は、番号法に定められた事務に限定するものとする。
(令5告示31・一部改正)
(特定個人情報の提供の求めの制限)
第15条 個人番号利用事務又は個人番号関係事務(以下「個人番号利用事務等」という。)を処理するために必要な場合その他の番号法で定める場合を除き、個人番号の提供を求めてはならない。
(令5告示31・一部改正)
(特定個人情報ファイルの作成の制限)
第16条 個人番号利用事務等を処理するために必要な場合その他番号法で定める場合を除き、特定個人情報ファイルを作成してはならない。
(令5告示31・一部改正)
(特定個人情報の収集・保管の制限)
第17条 番号法第19条各号のいずれかに該当する場合を除き、特定個人情報を収集又は保管してはならない。
(媒体等の管理)
第18条 保護管理者は、特定個人情報又は特定個人情報ファイルを取り扱う機器、書類、電子媒体等(以下この条において「媒体等」という。)を定められた場所に保管しなければならない。この場合において、保護管理者は、媒体等の形状に応じて、キャビネット、書庫その他の保管庫に格納した上で当該保管庫を施錠しなければならない。
(取扱区域)
第19条 保護管理者は、特定個人情報を取り扱う事務を実施する区域を明確にし、物理的な安全管理措置を講じるものとする。
第5章 情報システムにおける安全の確保等
(アクセス制御)
第20条 情報システム管理者は、特定個人情報(情報システムで取り扱うものに限る。以下この章において同じ。)の取扱いに当たり、パスワード等(パスワード、ICカード、生体情報等をいう。以下同じ。)を使用した権限を識別する機能(以下「認証機能」という。)の設定その他アクセス制御のために必要な措置を講ずるものとする。
2 情報システム管理者は、前項の措置を講ずるに当たっては、パスワード等の管理に関する規程を整備するとともに、パスワード等の読取防止等を行うために必要な措置を講ずるものとする。
(令5告示31・一部改正)
(アクセス記録)
第21条 情報システム管理者は、特定個人情報へのアクセス状況を記録し、その記録を一定の期間保存し、定期に及び随時に分析するために必要な措置を講ずるものとする。
2 情報システム管理者は、アクセス記録の改ざん、窃取又は不正な消去の防止のために必要な措置を講ずるものとする。
(令5告示31・一部改正)
(アクセス状況の監視)
第22条 情報システム管理者は、特定個人情報への不適切なアクセスの監視のため、特定個人情報を含む又は含む可能性がある一定量以上の情報が、情報システムからダウンロードされた場合に警告表示がなされる機能の設定、当該機能の定期的確認等の必要な措置を講ずるものとする。
(令5告示31・一部改正)
(管理者権限の設定)
第23条 情報システム管理者の権限は、その権限が不正に窃取された場合の被害を最小化するため、必要最低限のものとする。
(令5告示31・一部改正)
(外部からの不正アクセスの防止)
第24条 情報システム管理者は、特定個人情報を取り扱う情報システムへの外部からの不正アクセスを防止するため、ファイアウォールの設定による経路制御その他必要な措置を講ずるものとする。
(令5告示31・一部改正)
(情報漏えい等の防止)
第25条 情報システム管理者は、特定個人情報をインターネット等により外部に送信する場合の通信経路における情報漏えい等を防止するための措置を講ずるものとする。
(令5告示31・一部改正)
(不正プログラムによる情報漏えい等の防止)
第26条 情報システム管理者は、不正プログラムによる特定個人情報の漏えい等を防止するため、ソフトウェアに関する公開されたぜい弱性の解消、把握された不正プログラムの感染防止等に必要な措置(導入したソフトウェアを常に最新の状態に保つことを含む。)を講ずるものとする。
(令5告示31・一部改正)
(情報システムにおける保有特定個人情報の処理)
第27条 特定個人情報について、一時的に加工等の処理を行うため複製等を行う場合には、その対象を必要最小限に限り、処理終了後は不要となった情報を速やかに消去しなければならない。
2 保護管理者は、前項の特定個人情報の消去等の実施状況を随時確認するものとする。
(暗号化)
第28条 情報システム管理者は、特定個人情報の暗号化のために必要な措置を講ずるものとする。
2 職員は、前項の規定を踏まえ、適切に暗号化を行うものとする。
(令5告示31・一部改正)
(入力情報の照合等)
第29条 職員は、情報システムで取り扱う特定個人情報の重要度に応じて、入力原票と入力内容との照合、処理前後の当該特定個人情報の内容の確認、既存の特定個人情報との照合等を行うものとする。
(バックアップ)
第30条 情報システム管理者は、特定個人情報の重要度に応じてバックアップを作成し、分散保管するために必要な措置を講ずるものとする。
(令5告示31・一部改正)
(情報システム設計書等の管理)
第31条 保護管理者は、特定個人情報に係る情報システムの設計書、構成図等の文書について外部に知られることがないよう、その保管、複製、廃棄等について必要な措置を講ずるものとする。
(端末の限定)
第32条 保護管理者は、特定個人情報の処理を行う端末を限定するために必要な措置を講ずるものとする。
(端末の盗難防止等)
第33条 情報システム管理者は、端末の盗難又は紛失の防止のため、端末の固定、執務室の施錠等の必要な措置を講ずるものとする。
2 職員は、情報システム管理者が必要があると認めるときを除き、端末を外部へ持ち出し、又は外部から持ち込んではならない。
(令5告示31・一部改正)
(第三者の閲覧防止)
第34条 職員は、端末の使用に当たっては、特定個人情報が第三者に閲覧されることがないよう、使用状況に応じて情報システムからログオフを行うことを徹底する等の必要な措置を講ずるものとする。
(記録機能を有する機器・媒体の接続制限)
第35条 情報システム管理者は、特定個人情報等の漏えい等の防止のため、スマートフォン、USBメモリ等の記録機能を有する機器及び媒体の情報システム端末等への接続の制限(当該機器の更新への対応を含む。)その他の必要な措置を講ずるものとする。
(令5告示31・一部改正)
(記録機能を有する媒体・書類の移送手段)
第36条 この告示の規定に基づき、特定個人情報が記録された電子媒体又は書類等を持ち出す必要が生じた場合は、情報システム管理者は、容易に個人番号が判明しない措置の実施、追跡可能な移送手段の利用その他の安全な方策を講ずるものとする。
(令5告示31・一部改正)
第6章 情報システム室等の安全管理
(入退管理)
第37条 情報システム管理者は、特定個人情報を取り扱う基幹的なサーバ等の機器を設置する室その他の区域(以下「情報システム室等」という。)に立ち入る権限を有する者を定めるとともに、用件の確認、入退の記録、部外者についての識別化、部外者が立ち入る場合の職員の立会い又は監視設備による監視、外部電磁的記録媒体等の持込み、利用及び持ち出しの制限、検査等の措置を講ずるものとする。特定個人情報を記録する媒体を保管するための施設を設けている場合においても、必要があると認めるときは、同様の措置を講ずるものとする。
2 情報システム管理者は、必要があると認めるときは、情報システム室等の出入口の特定化による入退の管理の容易化、所在表示の制限等の措置を講ずるものとする。
3 情報システム管理者は、情報システム室等及び保管施設の入退の管理について必要があると認めるときは、立入りに係る認証機能を設定するとともに、パスワード等の管理に関する規程を整備し、パスワード等の読取防止等を行うために必要な措置を講ずるものとする。
(令5告示31・一部改正)
(情報システム室等の管理)
第38条 情報システム管理者は、外部からの不正な侵入に備え、情報システム室等に施錠装置、警報装置、監視設備の設置等の措置を講ずるものとする。
2 情報システム管理者は、災害等に備え、情報システム室等に、耐震、防火、防煙、防水等の必要な措置を講ずるとともに、サーバ等の機器の予備電源の確保、配線の損傷防止等の措置を講ずるものとする。
(令5告示31・一部改正)
第7章 業務の委託
(業務の委託)
第39条 市が、個人番号利用事務等の全部又は一部を委託する場合は、委託先において、番号法に基づき市が果たすべき安全管理措置と同等の措置が講じられることを、あらかじめ確認するものとする。
2 前項の委託業務に関する契約を締結する場合は、委託先に安全管理措置を遵守させるため、次に掲げる事項を明記するものとする。
(1) 秘密保持義務
(2) 事業所内からの特定個人情報の持ち出しの禁止
(3) 特定個人情報の目的外利用の禁止
(4) 再委託に関する条件
(5) 漏えい事案等が発生した場合の委託先の責任
(6) 委託契約終了後の特定個人情報の返却又は廃棄
(7) 特定個人情報を取り扱う従業者の明確化
(8) 従業者に対する監督・教育
(9) 契約内容の遵守状況について報告を求める規定
(10) 必要があると認めるときに実地調査を行うことができる規定
3 前2項の委託をした場合は、市は、委託先における特定個人情報の取扱状況の把握その他必要かつ適切な監督を行うものとする。
4 委託先が委託業務の全部又は一部を再委託しようとする場合は、市は、委託する個人番号利用事務等において取り扱う特定個人情報の適切な安全管理が図られることを確認した上で諾否を判断するものとする。再委託先が再々委託を行う場合以降も同様とする。
5 前項の規定により委託業務の全部又は一部が再委託された場合は、市は、再委託先に対しても間接的に監督義務を負うものとする。再委託先が再々委託を行った場合以降も同様とする。
第8章 安全確保上の問題への対応
(事案の報告及び再発防止措置)
第40条 特定個人情報の漏えい等の事案の発生又は兆候を把握したとき、職員がこの告示の規定に違反している事実又は兆候を把握したときその他安全確保上で問題となる事案が発生した場合において、その事実を知った職員は、直ちに当該特定個人情報を管理する保護管理者に報告するものとする。この場合において、当該特定個人情報の漏えい等が外部からの不正アクセス又は不正プログラムの感染によるものであるときには、保護管理者は、情報システム管理者に報告するものとする。
2 前項に規定する場合において、保護管理者は、外部からの不正アクセス又は不正プログラムの感染が疑われる当該端末等のLANケーブルを抜くことその他被害拡大防止の措置を直ちに行わなければならない。
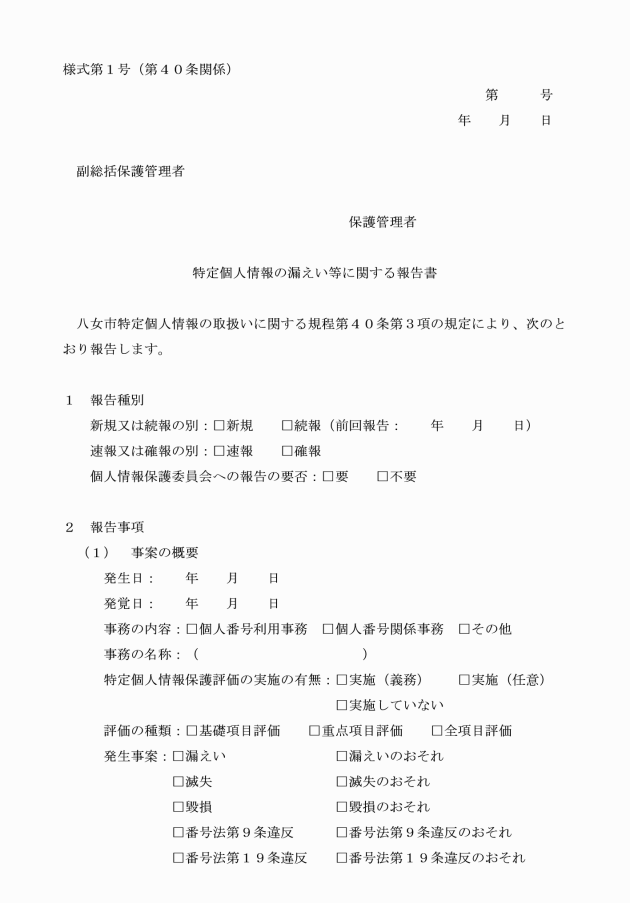
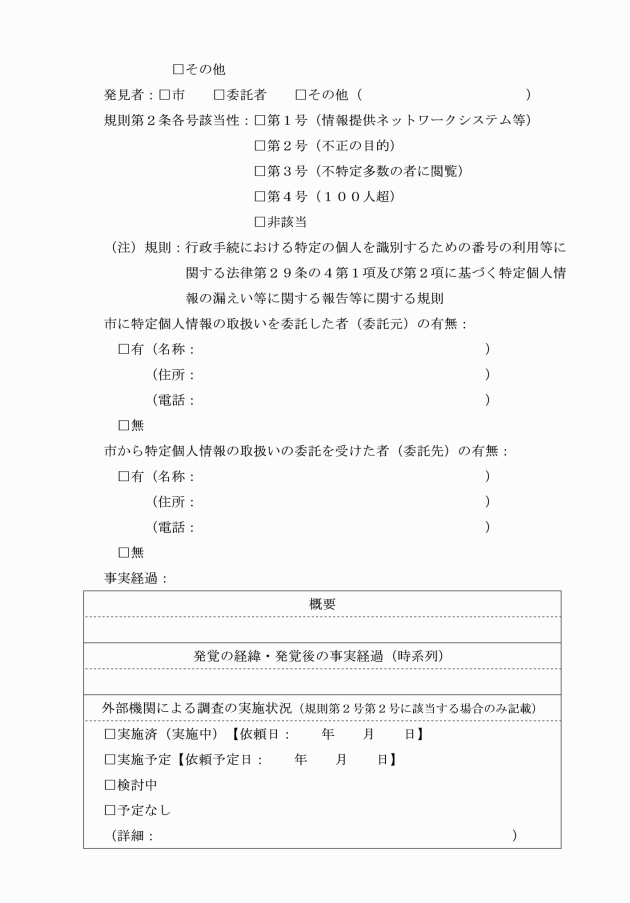
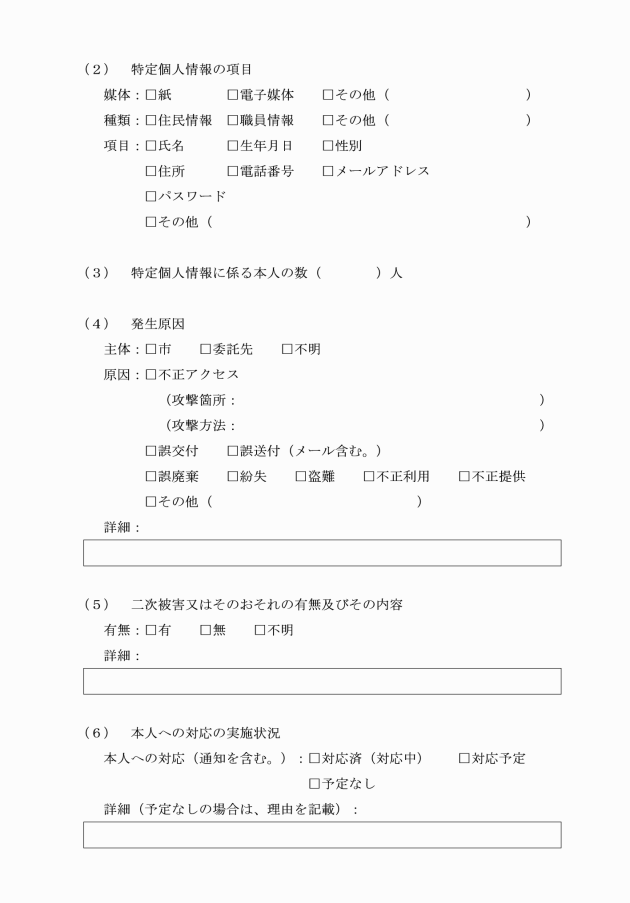
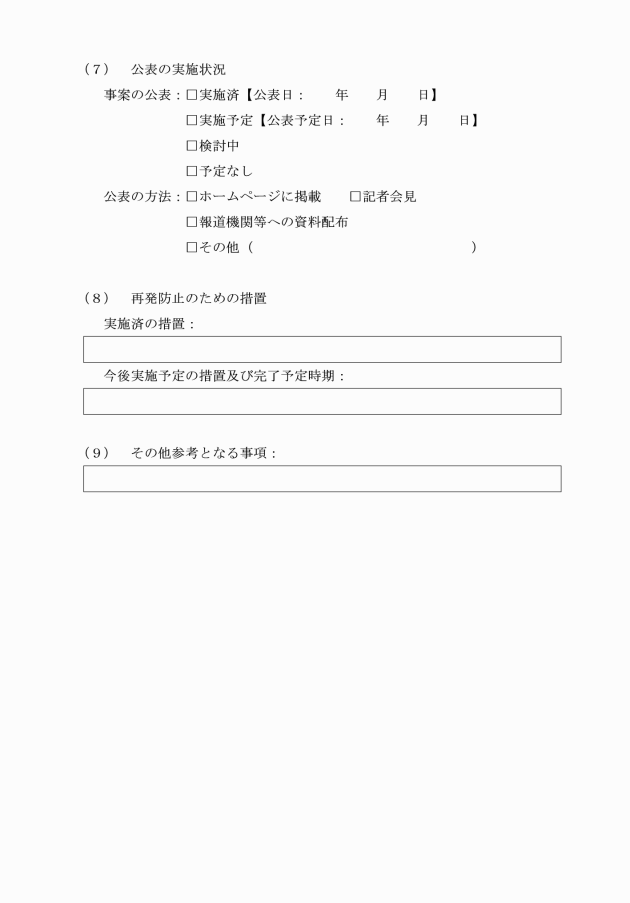
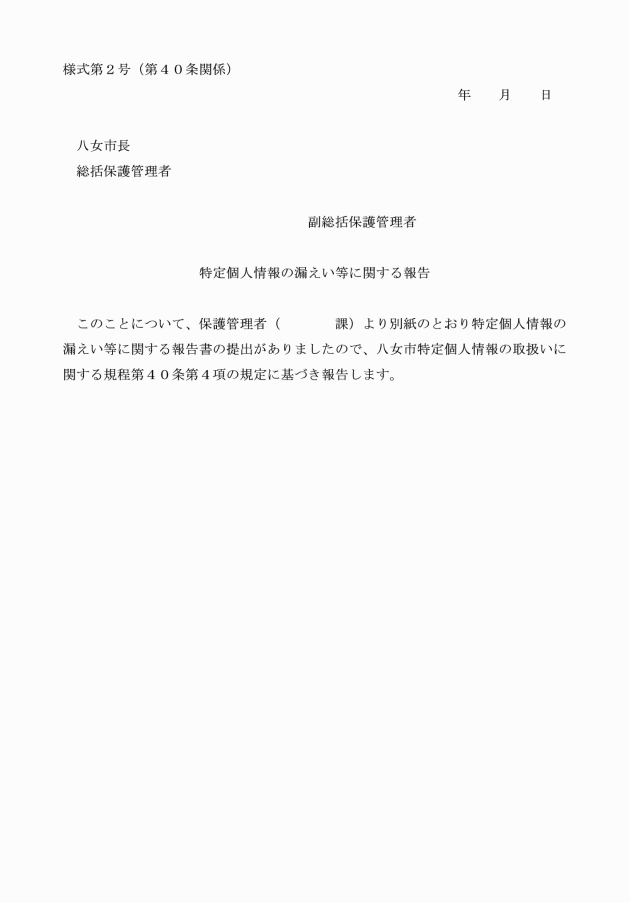
3 保護管理者は、事案の発生した経緯、被害状況等を調査し、副総括保護管理者に特定個人情報の漏えい等に関する報告書(様式第1号)により報告するものとする。ただし、特に重大と認める事案が発生した場合には、直ちに副総括保護管理者に当該事案の内容等について報告しなければならない。
5 総括保護管理者は、事案の発生した原因を分析し、及び再発防止のために必要な措置を講ずるものとする。
(令5告示31・令5告示149・一部改正)
(法に基づく報告及び通知)
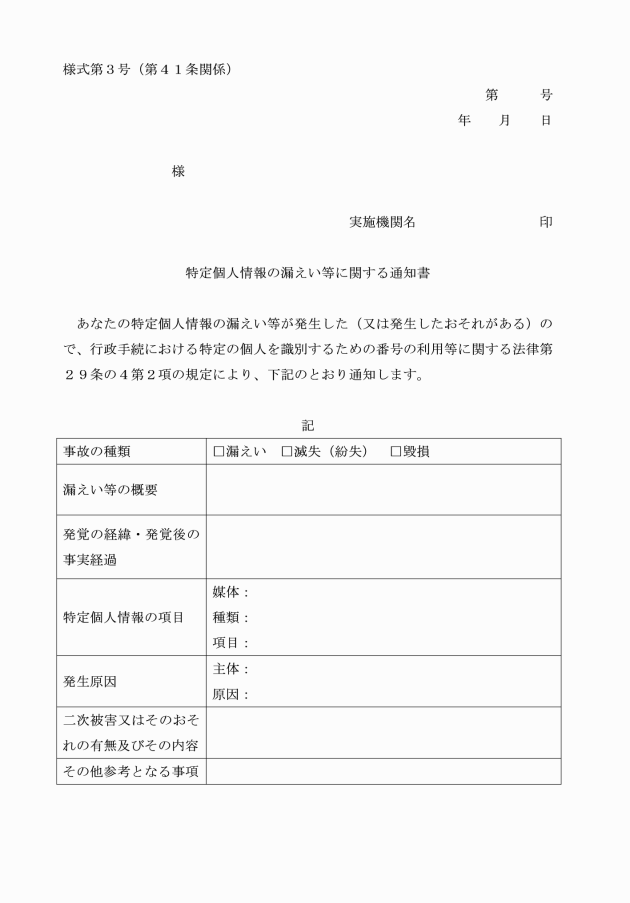
第41条 特定個人情報の漏えい等が生じた場合において、番号法第29条の4第1項の規定による委員会への報告及び同条第2項の規定による本人への通知を要するときは、前条に規定する報告及び措置と並行して、速やかに所定の手続を行うとともに、委員会による事案の把握等に協力するものとする。
(令5告示149・追加)
(公表等)
第42条 総括保護管理者は、事案の内容、影響等に応じて、事実関係及び再発防止策の公表、関係者への対応等の措置を講ずるものとする。
2 公表を行う事案については、総括保護管理者は、当該事案の内容、経緯、被害状況等について、速やかに関係機関に報告し、及び情報提供を行うものとする。
(令5告示149・旧第41条繰下)
第9章 監査及び点検の実施
(令5告示149・旧第42条繰下)
(点検)
第44条 保護管理者及び情報システム管理者は、各課等における特定個人情報の記録媒体、処理経路、保管方法等について、定期に及び必要に応じ随時に点検を行い、必要があると認めるときは、その結果を総括保護管理者に報告するものとする。
(令5告示31・一部改正、令5告示149・旧第43条繰下)
(評価及び見直し)
第45条 総括保護管理者、保護管理者等は、監査及び点検の結果等を踏まえ、特定個人情報の管理状況について評価を行い、必要があると認めるときは、その見直し等の措置を講ずるものとする。
(令5告示149・旧第44条繰下)
第10章 補則
第46条 この告示に定めるもののほか、必要な事項は、市長が別に定める。
(令5告示149・旧第45条繰下)
附則
この告示は、平成28年1月1日から施行する。
附則(平成30年3月31日告示第33号)
この告示は、平成30年4月1日から施行する。
附則(令和2年3月16日告示第43号)
この告示は、令和2年4月1日から施行する。
附則(令和5年3月16日告示第31号)
この告示は、令和5年4月1日から施行する。
附則(令和5年10月26日告示第149号)
この告示は、公布の日から施行する。
附則(令和6年3月28日告示第43号)
この告示は、令和6年4月1日から施行する。
附則(令和8年3月31日告示第40号)
この告示は、令和8年4月1日から施行する。
(令5告示149・追加)
(令5告示149・追加)
(令5告示149・追加)